
Convierta la Gestión de Riesgos en un Valioso Impulsor de Negocio
Ayudamos a instituciones bancarias y financieras a obtener información estratégica en tiempo real sobre riesgos informáticos, cumplimiento normativo (BCRA, SOX, ISO) y auditoría de TI.
Experiencia en Banca
Liderazgo en entidades financieras
Cumplimiento Exitoso
Normativa BCRA, SOX e ISO 27001
Auditorías de TI
Ciclos de revisión y remediación
Certificación Global
PECB Lead Risk Manager certified
Experiencia y Proyectos Desarrollados en Entidades Bancarias y Financieras Líderes
Soluciones Especializadas para el Sector Financiero
Acompañamos a entidades bancarias y financieras con servicios profesionales enfocados en agregar valor.
Risk Management
Implementación de marcos metodológicos estructurados para identificar, analizar y gestionar efectivamente los riesgos de Tecnología de Información (TI) y Operacionales.
Compliance 2.0
Transformación de enfoques tradicionales de cumplimiento en programas estratégicos inteligentes capaces de agregar valor y garantizar la conformidad regulatoria.
Gobierno de TI
Garantizamos que las inversiones en tecnología brinden el máximo valor al negocio y mantengan alineados los objetivos operativos con la estrategia institucional.
Auditoría de TI
Planes de revisión exhaustivos para identificar vulnerabilidades, ineficiencias, desvíos y fraudes antes de que afecten la continuidad operativa.
Experiencia Demostrada en el Sistema Financiero
Nuestros consultores cuentan con una amplia trayectoria desarrollando tareas de consultoría, gestión y liderazgo en entidades bancarias de primer nivel.
Gestión Integral de Riesgos de TI & Operacionales
Definición y despliegue de metodología de evaluación de riesgos alineada a estándares ISO 31000, ISO 27001, Magerit y COBIT.
Procesos y Marco Normativo de Gobierno de TI
Elaboración integral del marco normativo de TI (Políticas, Normas, Procedimientos y Estándares Técnicos) alineado a regulaciones y mejores prácticas.
Análisis y Gestión de Riesgos en Activos Informáticos
Estimación de la magnitud de riesgos en activos críticos conforme a la Com. "A" 4609 del BCRA y diseño del plan de transferencia y mitigación.
Cumplimiento Canales Electrónicos (Com "A" 6017)
Inventario, encuadramiento de escenarios y assessments técnico-operativos para garantizar el cumplimiento en canales digitales.
Cumplimiento Servicios TI Tercerizados (Com "A" 6354/6375)
Encuadramiento y evaluación de riesgos de Servicios de Tecnología Informática (STI) tercerizados y proveedores cloud.
Auditoría de TI & Cumplimiento BCRA Com "A" 4609
Planificación de ciclos de auditoría de tecnología e infraestructura y presentación de planes de remediación ante hallazgos.
Marcos Regulatorios y Estándares Internacionales
Nuestros consultores poseen amplio conocimiento práctico en la aplicación e implementación de los marcos más exigentes del sector bancario.
BCRA Com. "A" 4609
Gestión de Riesgos de TI & Seguridad
Requisitos mínimos para la gestión, evaluación de riesgos y seguridad de la tecnología de información en entidades financieras.
BCRA Com. "A" 6017
Canales Electrónicos & Transacciones
Requisitos técnico-operativos y de seguridad para canales digitales, Home Banking, banca móvil y pagos electrónicos.
BCRA Com. "A" 6354/6375
Servicios TI Tercerizados & Cloud
Matriz de escenarios, encuadramiento de riesgos y evaluación de proveedores de tecnología tercerizados.
ISO 31000
Gestión Integral de Riesgos
Marco de trabajo internacional para la identificación, evaluación, tratamiento y monitoreo continuo de riesgos.
ISO 27001 / ISO 27002
Seguridad de la Información (SGSI)
Diseño e implementación del Sistema de Gestión de Seguridad de la Información y controles técnicos operacionales.
COBIT & ITIL
Gobierno de TI & Gestión de Servicios
Alineación de la tecnología de la información a los objetivos estratégicos del negocio y entrega de valor.
Sarbanes-Oxley (SOX 404)
Controles Internos de TI Financieros
Evaluación de controles generales de tecnología (ITGC) y controles de aplicación enfocados en reporte financiero.
PCI-DSS
Seguridad de Datos de Tarjetas
Cumplimiento y protección de datos en sistemas de procesamiento de tarjetas de crédito y débito.
Liderazgo y Equipo Experto Certificado
Somos una consultora especializada formada por profesionales certificados con amplia experiencia en los campos de Gobierno, Riesgo y Cumplimiento de TI.
Humberto Fulano
CEO & Fundador
+20 Años de ExperienciaProfesional líder con más de 25 años de experiencia en Tecnología, Gobierno de TI y Project Management en instituciones bancarias y financieras.
Maria Zutano
CAO & Fundadora
EconomistaEconomista egresada de la UTDT. Más de 15 años de trayectoria en la administración y gestión estratégica de empresas.
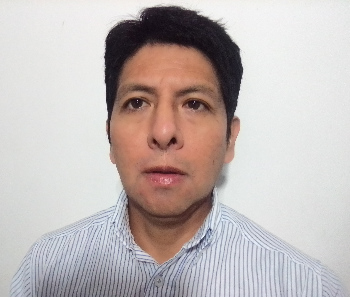
Alfonso Rivera
CAO & Fundador
Ingeniero (UTN) - MBA (UTDT) - PECBIngeniero en Sistemas de la UTN con MBA en Universidad Torcuato Di Tella. Certificado internacional PECB Lead Risk Manager ISO 31000 con más de 15 años en IT Risk, Compliance y Auditoría Bancaria.
Agende una Reunion con Nuestros Especialistas
Analicemos juntos los requerimientos de cumplimiento normativo, evaluación de riesgos o auditoría de TI de su entidad.
Teléfono Corporativo
+(549) 11-2327-0065
Atención directa
Ubicación Central
Sarmiento 512, Capital Federal
Buenos Aires, Argentina - Operaciones regionales